Результаты практического анализа возможностей отечественных систем MDM по защите от угроз безопасности информации в отечественных смартфонах
Вопросы кибербезопасности. 2026. № 4 (74). С. 146–153. УДК 004.056.5.
DOI: 10.21681/2311-3456-2026-4-146-153
Цель исследования: оценить степень реализации функций безопасности и функций контроля безопасности отечественных смартфонов отечественными MDM/EMM/UEM системами.
Метод(ы) исследования: практическое исследование (тестирование) возможностей программного функционала MDM/EMM/UEM, как со стороны серверной части, так и со стороны клиентского ПО, путем проведения эксперимента на макетах систем с последующим анализом и количественным сравнением полученных экспериментальных данных.
Результат(ы) исследования: проведены исследования и последующий сравнительный анализ возможностей двух отечественных UEM-решений. Результаты исследований функций безопасности и функций контроля безопасности отечественных смартфонов показали, что на данный момент времени из двух исследованных систем наиболее эффективным является решение UEM SafeMobile v12.0, показавшее наилучшие результаты как для смартфона F+tech R570E с ОС Аврора, так и для F+tech P670-RUS, с ОС Android 11.
Научная новизна: разработка комплексной методологии количественной оценки результатов испытаний MDM и получение объективных практических данных о реальной эффективности отечественных UEM систем для защиты от угроз безопасности информации в отечественных смартфонах c ОС Аврора.
Ключевые слова: защита информации, средства защиты информации, отечественные смартфоны, MDM, UEM, ОС Аврора.
Введение
В разделе 11 «Стратегии развития отрасли связи Российской Федерации на период до 2035 года»2 определено: «Современные угрозы в сфере информационной безопасности исходят от специальных служб иностранных государств». 1 июня 2023 г. на сайте ФСБ России был опубликован пресс-релиз «ФСБ России вскрыта разведывательная акция американских спецслужб с использованием мобильных устройств фирмы Apple»3.
Одним из способов противодействия возрастающим угрозам безопасности информации в смартфонах является осуществляемый в настоящее время переход госорганов России на смартфоны с отечественными операционными системами, в частности ОС Аврора.
Дополнительным фактором снижения угроз для ОС Аврора по сравнению с iOS и Android является то, что под ОС Аврора пока не создан коммерческий рынок шпионских приложений RAT и другого вредоносного ПО. Однако такие продукты при необходимости могут быть быстро созданы [1, 2].
Кроме этого, наличие в отечественных смартфонах зарубежных чипсетов компании Mediatek, которая относится к недружественной России стране (Тайвань), не устраняет полностью риски угроз безопасности информации.
Дополнительным фактором риска является то, что ОС Аврора пока имеет в себе часть кода зарубежной ОС Saifish (Финляндия) и при сертификации по требованиям ФСТЭК России получила самый низкий уровень доверия по НДВ. В условиях неполного импортозамещения и с учетом вышеизложенных факторов для максимально возможного снижения рисков реализации угроз безопасности информации необходима эшелонированная архитектура защиты смартфонов2, смартфонов [3–6]). Такая архитектура может состоять из:
- средств защиты информации, встроенных в ОС Аврора;
- антивирусного ПО, устанавливаемого в смартфон;
- системы MDM, EMM или UEM;
- системы DLP типа SIEM, интегрированной с MDM, EMM или UEM.
В этой архитектуре MDM, EMM или UEM выполняет роль ключевого эшелона, обеспечивающего централизованно-удаленное управление и контроль безопасности служебных или служебно-личных мобильных устройств (смартфонов, ноутбуков и планшетов).
Удаленный контроль осуществляется через мобильный 3G/LTE Интернет или через WI-FI доступ мобильного устройства в Интернет. В качестве агента удаленного контроля используется клиентская часть MDM, EMM или UEM, устанавливаемое как особое (с правами суперпользователя) мобильное приложение поверх операционной системы смартфона.
Данный фактор целиком определяет как возможности, так и ограничения любой без исключения системы MDM, EMM или UEM – система может делать то, что позволено операционной системой в рамках возможных ее настроек. Наличие гетерогенных (несколько видов ОС) ландшафтов создает дополнительные проблемы для любой системы MDM, EMM или UEM с точки зрения требований ее одинаковой эффективности для каждой из ОС.
В этой связи одной из целей проведенного исследования был сравнительный анализ эффективности не только между системами, но и эффективности каждой системы для смартфонов с разными ОС.
При подготовке методологии практического анализа в рамках проводимой в МТУСИ внутренней инициативной НИР были детально проанализированы опубликованные спецификации и техническая документация на все имеющиеся в настоящее время отечественные решения MDM/EMM/UEM:
- Касперский Security Mobility Management;
- Аврора Центр;
- UEM Safe Mobile;
- WorkPad;
- HeadWind;
- Secret MDM;
- ShadowWalk;
- RU Desktop.
Из вышеперечисленного списка были выбраны две системы, которые в настоящий момент:
■ в наибольшей, по мнению МТУСИ, степени отвечали требованиям одновременной совместимости с ОС Аврора и ОС Android;
■ разработчики которых дали согласие предоставить ПО и техническую поддержку проводимых исследований.
Из соображений деловой этики в данной статье раскрывается (с разрешения разработчика) название только той системы, которая в процессе проведенных исследований показала наилучшие результаты – UEM Safe Mobile. Другая система в статье именуется как «ближайший конкурент».
Методология проведения исследований
Как выше было обозначено, MDM/EMM/UEM системы выполняют функции по управлению и контролю безопасности устройств пользователя с целью обеспечения их безопасного использования и защиты хранящейся на них информации.
Для служебных смартфонов в госорганах является обязательным требование реализации функций безопасности (ФБ) и функций контроля безопасности (ФКБ), удовлетворяющих требованиям о защите информации в соответствии с Приложением № 2 Приказа ФСТЭК №17 от 11.02.2013 г., на соответствие которому проводилось данное исследование.
Исследования проводились с целью проверки полноты реализации вышеперечисленных ФБ и ФКБ для отечественных смартфонов с ОС Аврора и ОС Android. Были использованы доступные на сайтах разработчиков руководства и инструкции по развертыванию и эксплуатации систем.
Отдельно проводилась проверка совместимости ОС смартфонов с клиентской частью ПО соответствующей системы и способы безопасной установки клиентского ПО на смартфоны. В качестве исследуемых смартфонов использовались F+tech R570E (на ОС Аврора 4.0) и F+tech P670-RUS (на ОС Android 11).
Каждая отдельная функция оценивалась в диапазоне от 0 баллов до 1 балла в зависимости от степени реализации: ноль баллов выставлялось, если рассматриваемая функция не реализуется, один балл – если полностью реализуется. Промежуточные значения выставлялись в зависимости от степени реализации: например, при исследовании функции временной блокировки телефона со стороны Администратора происходила блокировка смартфона, которая должна была отмениться самостоятельно через заданное время. В исследовании телефон блокировался, однако блокировка не снималась через заданное время (0,5 балла).
Для объективной оценки устройств, работающих под управлением различных операционных систем, проводилась нормировка итоговых суммарных баллов для каждого блока функций к единой шкале: если в рамках исследования блока функций безопасности было набрано 5 баллов из 10 возможных, то нормированное значение итогового бала за этот блок исследований равно 5/10 = 0,5.
Реализуемые системами функции безопасности должны удовлетворять требованиям следующих технических мер, указанных в Приказе ФСТЭК № 17 от 11.02.2013 г. (c 1 марта 2026 года в Приказе № 117 от 11.04.2025): ИАФ.1, ИАФ.3, ИАФ.4, ИАФ.5, УПД.1, УПД.2, УПД.10, УПД.11, УПД.14, УПД.15, РСБ.1, РСБ.2. Содержание указанных мер сводится к тому, что система должна обеспечивать защиту от утечек данных, контроль использования устройств, а также защиту от вредоносного ПО и угроз, реализуемых через подключение смартфона к мобильному Интернету.
В исследованиях указанные требования были сгруппированы в виде четырнадцати ФБ: ФБ1 (ИАФ.1), ФБ2 (ИАФ.3), ФБ3 (ИАФ.4), ФБ4 (ИАФ.5), ФБ5 (УПД.1), ФБ6 (УПД.2), ФБ7 (УПД.10, ИАФ.1), ФБ8 (УПД.11), ФБ9 (УПД.14), ФБ10 (УПД.15), ФБ11 (РСБ.1), ФБ12 (РСБ.2 в части регистрации событий безопасности), ФБ13 (РСБ.2 в части регистрации действий администратора), ФБ14 (РСБ.3). Эти функции направлены на минимизацию рисков, связанных с использованием мобильных устройств в служебных целях. Перечень ФКБ, декларируемых разработчиками UEM SafeMobile v12.0 и системы ближайшего конкурента приведен в таблице 1.
Методика оценки реализуемых в рассматриваемых UEM системах ФБ состояла из нескольких этапов, соответствующих выполнению простых действий проверки. Выполнение каждого этапа методики оценивалось либо 0 баллов (не получен ожидаемый результат), либо 1 баллом (ожидаемый результат получен). Итоговая бальная оценка реализации конкретной ФБ рассчитывалась как сумма баллов за этапы методики оценки этой ФБ, деленная на количество этапов.
Таким образом, итоговый балл реализации ФБ, в соответствии с изложенной выше методологией проведения исследований, может лежать в диапазоне от 0 до 1 балла. В случае с ФКБ такого разбиения нет: оценка всех ФКБ состоит только из одного этапа.
Также важно отметить, что реализация некоторых ФБ ориентирована только на АРМ. Такими функциями являются, например, ФБ1, которая связана с идентификацией и аутентификацией пользователей, являющихся работниками оператора или ФБ3, которая связана с управлением средствами аутентификации, в том числе блокированием средств аутентификации и принятием мер в случае утраты и (или) компрометации средств аутентификации. Реализация функций безопасности 5–9, 11, 12 и 14 также подразумевает использование только серверной части UEM системы, так как их обеспечение на устройстве конечного пользователя нецелесообразно и небезопасно. Соответственно, в итоговой таблице результатов баллы за реализацию этих функций на смартфонах в принципе не выставлялись (помечены значком «-»). Аналогичная ситуация с ФКБ1, которая подразумевает регистрацию смартфона в UEM после выключения/включения, что, очевидно, не может быть выполнено со стороны самого смартфона.
| № п.п. | Наименование ФКБ |
|---|---|
| 1 | Автоматическая регистрация смартфона в UEM после выключения/включения |
| 2 | Установка требований к паролю доступа абонента в смартфоне |
| 3 | Удаленный сброс пароля смартфона с АРМ Администратора |
| 4 | Удаленный сброс смартфона к заводским настройкам (Factory reset) с АРМ Администратора |
| 5 | Удаленная блокировка смартфона с АРМ Администратора |
| 6 | Запрет загрузки пользователем смартфона неразрешенных приложений |
| 7 | Запрет удаления пользователем служебных приложений из смартфона |
| 8 | Дистанционная установка и удаление приложений смартфона администратором UEM |
| 9 | Режим ограниченного киоска мобильных приложений |
| 10 | Дистанционная установка запрета доступа к смартфону через USB-интерфейс |
| 11 | Запрет или распознавание попыток выхода пользователя из-под контроля UEM |
| 12 | Запрос и получение отчета о типе смартфона, его SIM-карте и геолокации |
| 13 | Регистрация смены пользователем SIM-карты на смартфоне |
| 14 | Дистанционный контроль состояния аккумулятора смартфона |
| 15 | Регистрация дат SMS сообщений, времени и продолжительности голосовых вызовов |
| 16 | Обнаружение в UEM /запрет UEM проникновения в смартфон RAT-приложения |
| 17 | Дистанционный запрет / разрешение доступа к камере, микрофону, Bluetooth и режимам передачи данных (поддерживается только системой ближайшего для SafeMobile конкурента) |
Симметрично реализация некоторых ФКБ подразумевает задействование только клиентской части UEM: ФКБ6, ФКБ7, ФКБ11, ФКБ16 и ФКБ17 (содержание ФКБ приведено выше в табл. 1). В данном случае для АРМ эти функции также не оценивались и помечены в итоговых таблицах 2 и 3 значком «–».
Результаты исследований и их анализ
Ниже в таблицах 2 и 3 приведены результаты исследований устройств для UEM SafeMobile v12.0 (SM) и системы ближайшего конкурента соответственно. Не все ФБ возможно реализовать посредством клиентского ПО (мобильная часть UEM системы), и в этом случае для соответствующего устройства в таблице ставился прочерк. Видно, что F+tech R570E под управлением ОС Аврора не способен реализовать ФБ4 вовсе, а F+tech P670-RUS способен ее реализовать только под управлением SM. Схожая ситуация по данной ФБ происходит и с серверной частью систем: ФБ4 реализуется полностью только для связки SM + F+tech P670-RUS.
Отдельно стоит отметить тот факт, что ни одна из UEM систем не смогла обеспечить функцию распознавания наличия RAT-приложения (Remote Access Trojan) под ОС Android, которая в исследованиях предполагалась реализовываться следующим образом:
- внедряемое RAT-приложение распознается системой UEM как опасное шпионское приложение;
- смартфон автоматически дистанционно отключается от управляющего центра системы UEM;
- факт обнаружения попытки проникновения RAT-приложения в смартфон автоматически генерирует событие и фиксируется в АРМ Администратора.
Однако исследования показали, что данная функция реализуется иначе: при назначенном запрете установки приложений из неизвестных источников попытка внедрения RAT-приложения распознается клиентской частью системы UEM как обычное приложение вне разрешенного списка и просто блокируется. Таким образом, можно сделать вывод о том, что исследованные UEM системы не предназначены для дублирования функционала антивирусного ПО.
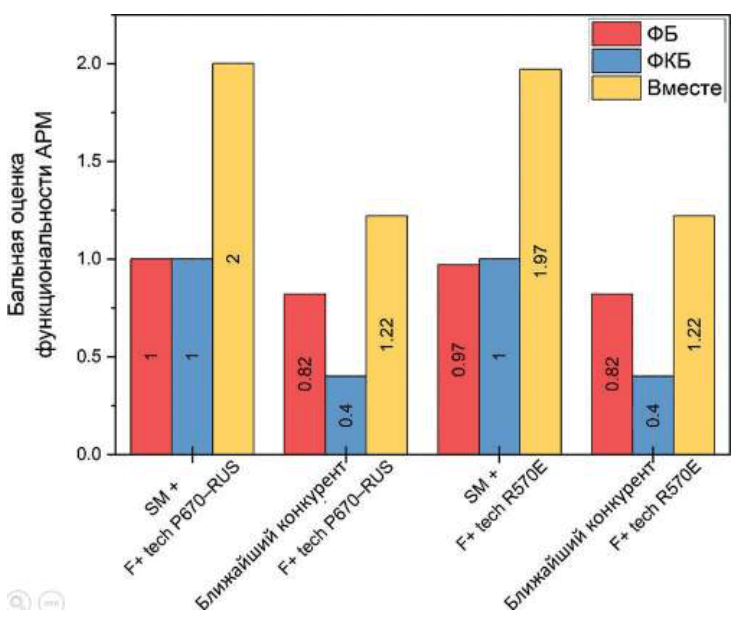
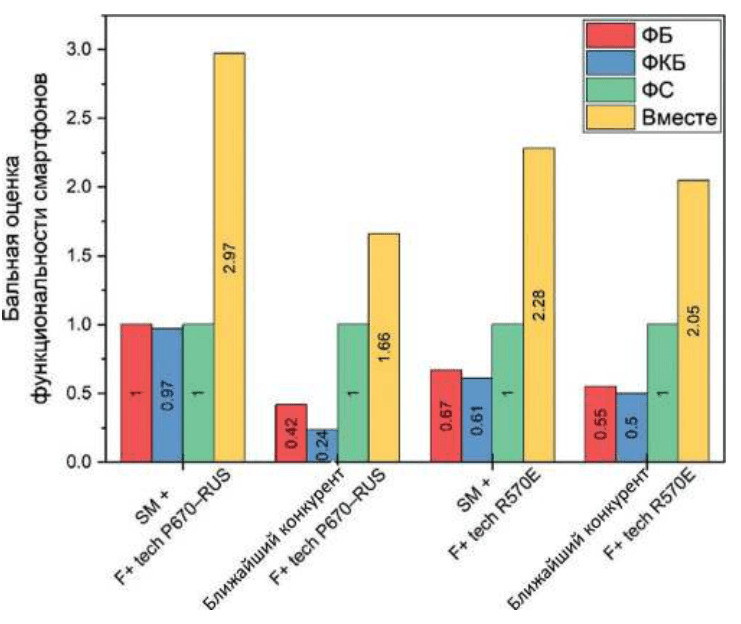
Графическое отображение результатов, представленных в таблицах 2 и 3, приведено в виде гистограмм на рисунках 2 и 3.
В таблице 4 приведены сводные результаты по исследованию функциональных возможностей UEM систем совместно со смартфонами на ОС Аврора и ОС Android. Хорошо видно, что наилучшие результаты показала связка SM и F+tech P670-RUS, при этом связка SM и смартфона на ОС Аврора также набрала больше баллов, даже чем связка системы ближайшего конкурента и F+tech R570E. Другими словами, система ближайшего конкурента пока не способна в полной мере обеспечить защиту смартфонов посредством реализации ФКБ, а также не способна в полной мере обеспечить выполнение ФБ4, ФБ10 и ФБ13 со стороны клиентской части как для телефонов под управлением ОС Аврора, так и под управлением ОС Android. Одновременно с этим исследования функций безопасности АРМ Администратора также показывают, что UEM SafeMobile 12.0 в большей степени обеспечивает защиту смартфонов как под управлением ОС Аврора, так и под управлением ОС Android: 14 и 13,55 баллов против 11,47 у системы ближайшего конкурента.
| Функция | Исследования функций АРМ | Исследования функций смартфона | ||
|---|---|---|---|---|
| F+tech P670-RUS | F+tech R570E | F+tech P670-RUS | F+tech R570E | |
| ФБ1 | 1 | 1 | – | – |
| ФБ2 | 1 | 1 | 1 | 1 |
| ФБ3 | 1 | 1 | – | – |
| ФБ4 | 1 | 0,8 | 1 | 0 |
| ФБ5 | 1 | 1 | – | – |
| ФБ6 | 1 | 1 | – | – |
| ФБ7 | 1 | 1 | – | – |
| ФБ8 | 1 | 1 | – | – |
| ФБ9 | 1 | 1 | – | – |
| ФБ10 | 1 | 0,75 | 1 | 1 |
| ФБ11 | 1 | 1 | – | – |
| ФБ12 | 1 | 1 | – | – |
| ФБ13 | 1 | 1 | 1 | – |
| ФБ14 | 1 | 1 | – | – |
| Итого баллов по ФБ | 14 | 13,55 | 4 | 2 |
| ФКБ1 | 1 | 1 | ||
| ФКБ2 | 1 | 1 | 1 | 0 |
| ФКБ3 | 1 | 1 | 1 | 1 |
| ФКБ4 | 1 | 1 | 1 | 0 |
| ФКБ5 | 1 | 1 | 1 | 0 |
| ФКБ6 | – | – | 1 | 0 |
| ФКБ7 | – | – | 1 | 0 |
| ФКБ8 | 1 | 1 | 1 | 1 |
| ФКБ9 | 1 | 0 | 1 | 0 |
| ФКБ10 | 1 | 0 | 1 | 0 |
| ФКБ11 | – | – | 1 | 0 |
| ФКБ12 | 1 | 1 | 1 | 0,5 |
| ФКБ13 | 1 | 1 | 1 | 1 |
| ФКБ14 | 1 | 1 | 1 | 0 |
| ФКБ15 | 1 | 0 | 1 | 1 |
| ФКБ16 | – | – | 0,5 | 0 |
| ФКБ17 | – | – | 0 | 0 |
| Итого баллов по ФКБ | 11 | 8 | 15,5 | 5,5 |
| Нормированные баллы ФБ | 1 | 0,97 | 1 | 0,67 |
| Нормированные баллы ФКБ | 1 | 1 | 0.97 | 0,61 |
| Итого баллов / Максимум баллов | 2 / 2 | 1,97 / 2 | 2,97 / 3 | 2,28 / 3 |
| Функция | Исследования функций АРМ | Исследования функций смартфона | ||
|---|---|---|---|---|
| F+tech P670-RUS | F+tech R570E | F+tech P670-RUS | F+tech R570E | |
| ФБ1 | 1 | 1 | – | – |
| ФБ2 | 0,38 | 0,38 | 0,9 | 1 |
| ФБ3 | 0,83 | 0,83 | – | – |
| ФБ4 | 0,64 | 0,64 | 0 | 0 |
| ФБ5 | 1 | 1 | – | – |
| ФБ6 | 0,7 | 0,7 | – | – |
| ФБ7 | 0,75 | 0,75 | – | – |
| ФБ8 | 1 | 1 | – | – |
| ФБ9 | 1 | 1 | – | – |
| ФБ10 | 1 | 1 | 0,44 | 0,8 |
| ФБ11 | 1 | 1 | – | – |
| ФБ12 | 0,67 | 0,67 | – | – |
| ФБ13 | 1 | 1 | 0,33 | 0,42 |
| ФБ14 | 0,5 | 0,5 | – | – |
| Итого баллов по ФБ | 11,47 | 11,47 | 1,67 | 2,22 |
| ФКБ1 | – | – | 0 | 0,5 |
| ФКБ2 | 0 | 0 | 0 | 0,5 |
| ФКБ3 | 0 | 0 | 0 | 0 |
| ФКБ4 | 0 | 0 | 0 | 0 |
| ФКБ5 | 0,5 | 0,5 | 0 | 0,5 |
| ФКБ6 | – | – | 0 | 0 |
| ФКБ7 | – | – | 0 | 1 |
| ФКБ8 | 0,5 | 0,5 | 0 | 0,5 |
| ФКБ9 | 1 | 1 | 1 | 0 |
| ФКБ10 | 1 | 1 | 1 | 1 |
| ФКБ11 | – | – | 1 | 1 |
| ФКБ12 | 1 | 1 | 1 | 0,5 |
| ФКБ13 | 0 | 0 | 0 | 0 |
| ФКБ14 | 0 | 0 | 0 | 0 |
| ФКБ15 | 0 | 0 | 0 | 0 |
| ФКБ16 | – | – | 0 | 0 |
| ФКБ17 | – | – | 0 | 0 |
| Итого баллов по ФКБ | 4 | 4 | 4 | 5,5 |
| Нормированные баллы ФБ | 0,82 | 0,82 | 0,42 | 0,55 |
| Нормированные баллы ФКБ | 0,4 | 0,4 | 0,24 | 0,5 |
| Итого баллов / Максимум баллов | 1,22 / 2 | 1,22 / 2 | 1,66 / 3 | 2,05 / 3 |
| SafeMobile и F+tech P670-RUS | SafeMobile и F+tech R570E | Система ближайшего конкурента и F+tech P670-RUS | Система ближайшего конкурента и F+tech R570E | |
|---|---|---|---|---|
| Набранное количество баллов | 4,97 | 4,25 | 2,87 | 3,27 |
| Максимальное количество баллов | 5 | 5 | 5 | 5 |
Выводы
В данной работе были проведены исследования, направленные на получение практических данных о возможностях обеспечения защищенности отечественных смартфонов производства компании «Fplus» и хранящихся на них данных при использовании двух UEM систем отечественной разработки.
В ходе исследований установлено, что связка UEM SafeMobile и F+tech P670-RUS набрала больше баллов по совокупности оценки ФБ и ФКБ, чем связка UEM ближайшего конкурента и F+tech R570E – 2 балла против 1,22 балла соответственно.
При этом связка UEM SafeMobile и F+tech R570E также набрала большее количество баллов (1,97 балла), чем связка UEM ближайшего конкурента со смартфоном под управлением ОС Аврора. Стоит, однако, заметить, что UEM ближайшего конкурента лучше работает со смартфоном под управлением ОС Аврора, чем со смартфоном под управлением ОС Android – 3,27 балла против 2,87 соответственно.
Таким образом, установлено, что UEM SafeMobile позволяет обеспечить более высокую степень безопасности, чем UEM ближайшего конкурента, как в связке со смартфонами, работающими как под управлением ОС Android, так и под управлением ОС Аврора.
Направления дальнейших исследований могут включать в себя расширение номенклатуры смартфонов, с использованием которых проводится оценка ФБ и ФКБ, а также расширение номенклатуры исследуемых отечественных UEM с учетом дорожных карт их развития и исследования возможностей интеграции систем UEM с SIEM KOMRAD ENTERPRISE в качестве дополнительного эшелона киберобороны.
Литература
1. Rawat R., Yadav R. Big data: Big data analysis, issues and challenges and technologies // IOP Conference Series: Materials Science and Engineering. – IOP Publishing, 2021. – Т. 1022. – № 1. – С. 012014. DOI:10.1088/1757-899X/1022/1/012014.
2. Поляков Е. О. Обзор текущей ситуации на российском рынке MDM-платформ // Актуальные аспекты модернизации российской экономики. – 2022. – С. 190–193.
3. Сердечный А. Л. и др. Моделирование, анализ и противодействие сценариям реализации угроз безопасности информации для мобильных устройств // Информация и безопасность. – 2021. – Т. 24. – № 2. – С. 179–192.
4. Alugoju N. R. Modern Endpoint Management: Enhancing Security and Compliance in the Enterprise //JOURNAL OF RECENT TRENDS IN COMPUTER SCIENCE AND ENGINEERING (JRTCSE). – 2023. – Т. 11. – № 1. – С. 65–79.
5. Koneru S. H. Securing the Modern Healthcare Ecosystem: Endpoint Management for Medical Environments //Journal of Computer Science and Technology Studies. – 2025. – Т. 7. – № 4. – С. 71–78.
6. Kamruzzaman A. et al. A comprehensive review of endpoint security: Threats and defenses //2022 International Conference on Cyber Warfare and Security (ICCWS). – IEEE, 2022. – С. 1–7.
Примечания
1. Буряков Виктор Михайлович, ассистент, заведующий лабораторией кафедры «Безопасность телекоммуникаций» Московского технического университета связи и информатики «МТУСИi. Москва, Россия. E-mail: v.m.buryakov@mtuci.ru
2. Стратегия развития отрасли связи Российской Федерации на период до 2035 года» // принята Правительством РФ 24 ноября 2023 г. распоряжением № 3339.
3. Вскрыта разведывательная акция американских спецслужб с использованием мобильных устройств фирмы Apple // habr.com›ru/news/739096/.
RESULTS OF PRACTICAL ANALYSIS OF THE CAPABILITIES OF RUSSIAN MDM SYSTEMS TO PROTECT AGAINST THREATS TO INFORMATION SECURITY IN DOMESTIC SMARTPHONES
Buryakov V. M.4
Keywords: information security, information security tools, Russian smartphones, MDM, UEM, Aurora OS.
The purpose of the study is to assess the degree of implementation of security functions and security control functions of domestic smartphones by Russian MDM/EMM/UEM systems.
Research method(s): practical research (testing) of the capabilities of the MDM/EMM/UEM software functionality, both from the server side and from the client software side, by conducting an experiment on system layouts with subsequent analysis and quantitative comparison of the experimental data obtained.
Result(s) of the study: research and subsequent comparative analysis of the capabilities of two Russian UEM solutions were carried out. The results of the studies of security functions and security control functions of domestic smartphones showed that at this point in time, of the two studied systems, the most effective solution is UEM SafeMobile v12.0, which showed the best results both for the F+tech R570E smartphone with Aurora OS and for F+tech P670-RUS, with Android 11 OS.
Scientific novelty: development of a comprehensive methodology for quantitative assessment of MDM test results and obtaining objective practical data on the real effectiveness of domestic UEM systems for protection against information security threats in Russian smartphones with Aurora OS.
References
1. Rawat R., Yadav R. Big data: Big data analysis, issues and challenges and technologies // IOP Conference Series: Materials Science and Engineering. – IOP Publishing, 2021. – V. 1022. – No. 1. – P. 012014. – DOI:10.1088/1757-899X/1022/1/012014.
2. Polyakov E. O. Obzor tekushchej situacii na rossijskom rynke MDM-platform // Aktual’nye aspekty modernizacii rossijskoj ehkonomiki. – 2022. – Pp. 190–193.
3. Serdechnyj A. L. i dr. Modelirovanie, analiz i protivodejstvie scenariyam realizacii ugroz bezopasnosti informacii dlya mobil’nyh ustrojstv // Informaciya i bezopasnost’. – 2021. – V. 24. – No. 2. – Pp. 179–192.
4. Alugoju N. R. Modern Endpoint Management: Enhancing Security and Compliance in the Enterprise //JOURNAL OF RECENT TRENDS IN COMPUTER SCIENCE AND ENGINEERING (JRTCSE). – 2023. – V. 11. – No. 1. – Pp. 65–79.
5. Koneru S. H. Securing the Modern Healthcare Ecosystem: Endpoint Management for Medical Environments //Journal of Computer Science and Technology Studies. – 2025. – V. 7. – No. 4. – Pp. 71–78.
6. Kamruzzaman A. et al. A comprehensive review of endpoint security: Threats and defenses //2022 International Conference on Cyber Warfare and Security (ICCWS). – IEEE, 2022. – Pp. 1–7.
4. Victor M. Buryakov, Assistant, Head of the Laboratory of the Department of Telecommunications Security, Moscow Technical University of Communications and Informatics «MTUCI». Moscow, Russia. E-mail: v.m.buryakov@mtuci.ru
Кому полезно
ИТ- и ИБ-специалистам, администраторам корпоративных мобильных устройств и организациям, которые выбирают UEM для управления отечественными смартфонами на ОС Аврора и Android.
Какую проблему решает
Заявленная поддержка функции в UEM не всегда означает её полную реализацию на конкретном устройстве. Статья показывает, как проверять функции безопасности отдельно на стороне сервера и смартфона и сравнивать результаты практических испытаний.
Как применить
Используйте методику и перечень проверок как основу для собственного пилота: протестируйте необходимые функции на ваших моделях устройств, версиях ОС и UEM. Результаты статьи относятся к SafeMobile v12.0, ОС Аврора 4.0 и Android 11 в описанных конфигурациях.
Об издании
«Вопросы кибербезопасности» — научный журнал. Статья опубликована в № 4 (74) за 2026 год, на страницах 146–153.
Первоисточник: «Вопросы кибербезопасности», № 4 (74), 2026, с. 146–153.